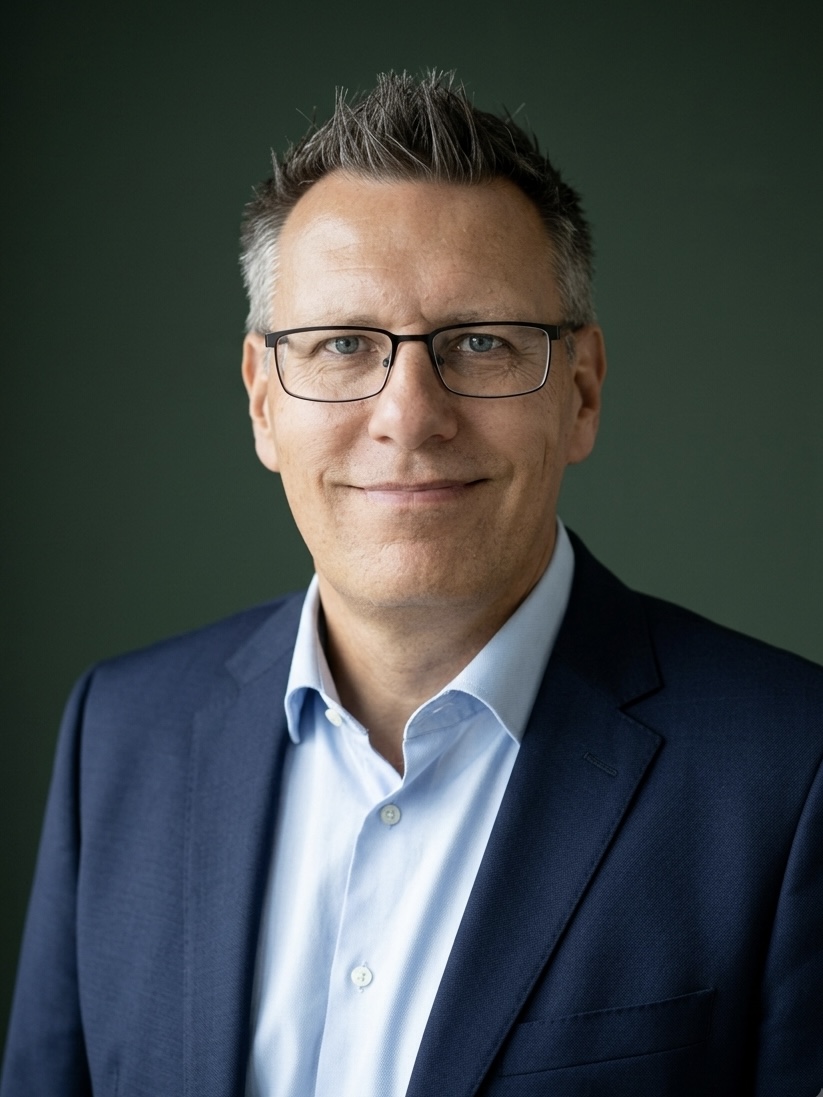
Mød AndersMeet Anders
Stifter og ledende rådgiver
Founder & Principal Advisor
Fra risiko og krav til sikkerhed, der virker
From risks and requirements to security that works
Jeg har mere end 30 års samlet professionel erfaring, heraf 20+ år med cyber- og informationssikkerhed. Min baggrund går fra finansiel revision og it-revision til risikostyring, ledelsesrådgivning, implementering og verifikation. Det giver mig et praktisk grundlag for at forbinde ledelsens beslutninger med sikkerhed, der fungerer i organisationen.
I have more than 30 years of professional experience, including 20+ years in cyber and information security. My background spans financial audit and IT audit through to risk management, executive advisory, implementation and verification. This gives me a practical foundation for connecting leadership decisions with security that works across the organisation.
1994–2004
1994–2004
2004–2012
2004–2012
2012–2026
2012–2026
2026-nu
2026–present
Anders’ tilgang
Anders’ approach
Jeg arbejder for, at sikkerhed bliver en del af organisationens beslutninger, drift og samarbejde. Det kræver, at ledelsen sætter retning, at ansvar er tydeligt, og at organisationen kan følge op på, om indsatserne virker.
I work to make security part of organisational decisions, operations and collaboration. This requires leadership to set direction, clear ownership, and the ability to follow up on whether security measures work.
Ledelse & forankring
Governance & Alignment
Ledelsen og organisationen forstår, ejer og prioriterer sikkerhedsarbejdet med tydelige roller og ansvar.
Leadership and the organisation understand, own and prioritise security work with clear roles and responsibilities.
Risikodrevne beslutninger
Risk-driven decisions
Relevante risici vurderes og prioriteres ud fra organisationens risikoappetit, så ledelsen kan beslutte, hvor der skal handles.
Relevant risks are assessed and prioritised against the organisation’s risk appetite so leadership can decide where action is needed.
Dokumenteret og verificerbar sikkerhed
Documented and verifiable security
Organisationen kan dokumentere efterlevelse og verificere, om kontrollerne fungerer og understøtter det ønskede sikkerhedsniveau.
The organisation can document compliance and verify whether controls work and support the intended level of security.
Jeg tilpasser frameworks og løsninger til organisationens mål, risici og ressourcer. Arbejdet forbinder teknologi, processer og organisatorisk forankring, så både relevante krav og den daglige sikkerhed bliver håndteret.
Jeg har erfaring med at formidle forretningsmæssige og tekniske problemstillinger til bestyrelser, CEO’er, CFO’er og andre beslutningstagere. Formålet er et fælles grundlag for prioritering og handling på tværs af organisationen.
På sikker.nu deler jeg praktiske perspektiver på ledelse, risikostyring, implementering og verifikation af sikkerhed.
I adapt frameworks and solutions to the organisation’s objectives, risks and resources. The work connects technology, processes and organisational ownership, addressing both relevant requirements and everyday security.
I have experience communicating business and technical issues to boards, CEOs, CFOs and other decision-makers. The aim is a shared basis for priorities and action across the organisation.
On sikker.nu, I share practical perspectives on governance, risk management, implementation and verification of security.